币圈资讯

KuCoin攻击者再度抛售以太币,通过去中心化交易所套现约2000万美元
9月26日, 有消息惊传, 总部处于新加坡的加密货币交易所KuCoin的热钱包被黑客入侵, 黑客成功将该交易所超2亿美元资产转移。事发之后的一个月时间里, KuCoin积极应对变化, 启动安全审查并进行系统升级, 且与各大项目方比如Tether(USDT)以及Ampleforth(AMPL)等取得联系, 冻结可疑的赃款。当下, 总共追回2.04亿美元资产, 并且持续进行监控, 还不断更新可疑地址。
虽KuCoin积极采取行动去追回那遗失的资产, 然而当前已知遭盗的现资金却仍旧超过了1950万美元。
上周六, 巨鲸交易追踪机器人Whale Alert在推特发出通知, 称有1,814枚以太币, 价值665,980美元, 从KuCoin公告的监控可疑地址转移到未知钱包。据Etherscan数据, 在这之前相隔4小时, 同一地址还转出了高达4000颗以太币, 价值1,469,285美元。
KuCoin团队对此目前尚无任何回应。
追查遭骇资金流向
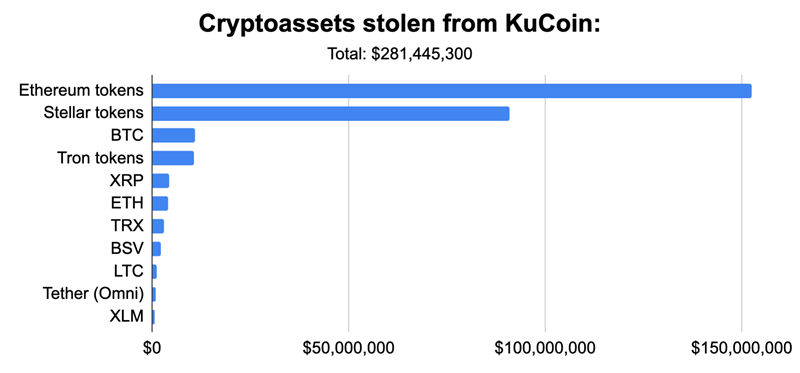
自KuCoin遭遇骇事件之后, 便标记出多个可疑地址, 并且还持续监视资金流动。
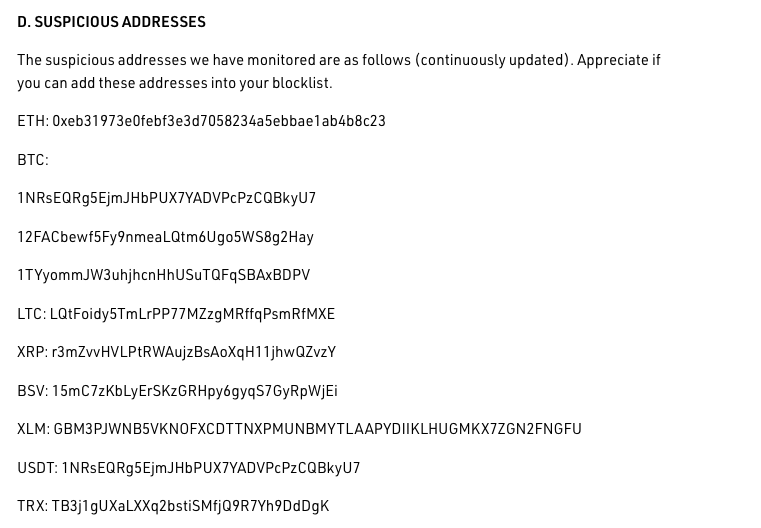
依据区块链分析公司Elliptic的数据, KuCoin遭遇被盗的资金约为2.81亿美元, 里头有将近1.52亿美元的被盗资金属于以太坊上的代币项目, 像Tether(USDT)、Chainlink(LINK), 并且这些代币不具备抗审查性, 换句话来讲就是项目方大多有着冻结帐户的权力。
举例来说, 稳定币发行者Tether成功地冻结了将近3300万美元的USDT, 与之不同的是, 另外的稳定币发行商Ampleforth也做到了阻止黑客去转移14.82枚(大约1000万美元)的AMPL代币。
在有着KYC的交易所体系范围之中, 能够借助区块链技术分析软件分辨出可疑的地址以及身份, 并且一瞬间就此予以冻结帐户的处置行为。
但是, 这次值得令人警惕的是, KuCoin黑客走上了另一条途径, 那便是去中心化交易所, 也就是DEX。因为DeFi上的去中心化交易平台近期交易量迅速增长, 并且没有KYC用户审查制度, 所以成为了黑客洗钱管道的又一种新选择。黑客能够通过Uniswap或者Curve把遭窃代币换成抗审查代币,进而不暴露自身身份。
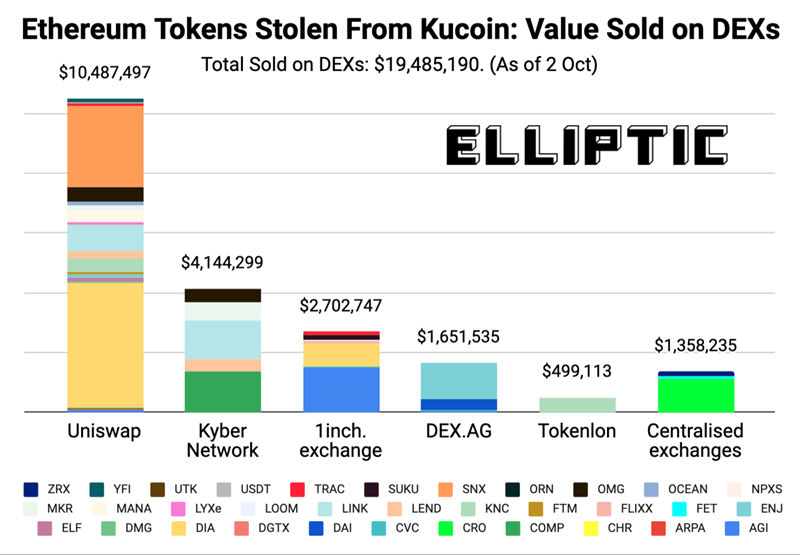
依据Elliptic数据来看, 黑客现今起码在包括Uniswap、Kyber Network、DEX.AG、1inch以及Tokenlon这类的5间去中心化交易所, 于这其中售卖赃款代币, 这些赃款代币价值加起来总共约有1,950万美元, 另外, 仅仅是处于Uniswap这家交易所就已经变现获取了约1,050万美元。
尽管如此幸运的是, 去中心化交易所的资金流动路径具备着透明的特性、不容易遭受被洗掉这种状况, 所有各式各样的交易行为都被清晰无误地记录在区块链之上, 所以协议所能做到的便是冻结可疑地址的资产并且将其列入黑名单。
即便Kucoin积极去联络相关项目, 以此来阻止黑客资金流动, 然而黑客依旧有办法找出渠道去套现。巨鲸交易追踪机器人Whale Alert发布推文声称, 有黑客将总计540,000个Synthetix Network代币SNX, 其价值约为270万美元, 转移到了未知的钱包之中。
针对于此, Synthetix执行长Kain Warwick, 在那之后乃是于推特之上声明宣称, 不会进行出手予以干预的哟。
在我知晓被盗的SNX尚未达到流通量的一半之际, 我即刻已然做出决定, 不会去发出硬分叉这样的提案, 也不会去冻结代币, 更不会采取任何与之同样愚蠢的举措。对我而言, 这便是最后的决定了。
KuCoin安全事件最新进度
按KuCoin执行长Johnny Lyu推特所发内容, 当下安全事件的新近进展是, 重新开启比特币(BTC)、以太币(ETH)、稳定币(USDT)的存提款, 上述这些代币, 以及先前已开放的代币, 致使现阶段该平台的用户已然能够顺利地进行34种代币的存取。
和BTC钱包安全性的升级, 以及ETH钱包安全性的升级, 还有USDT钱包安全性的升级, 这一路程耗费了我们些许时间, 不过, 此刻终究是完成了!
BTC、ETH、USDT 的存款、取款功能现在已经恢复。


