币圈资讯

密码学是数字货币最重要的技术手段?核心原理一次讲清
直接回答: 像比特币还有以太坊这些数字货币, 它们最核心、最关键的技术手段就是密码学。这个叫作Cryptography的东西, 说白了就是用数学算法去实现数据的加密, 顺便还能做验证工作。它主要是为了解决两个非常根本的问题。
第一个问题叫做身份, 也就是到底是谁拥有这笔钱。第二个问题叫做完整性, 意思是这笔交易没有被任何人偷偷篡改过。说真的, 如果没有密码学技术的话, 那个去中心化的账本就是没有办法正常地去运转的。
一、密码学在数字货币中承担什么角色
比特币白皮书里(Nakamoto, 2008), 提到了一种叫做数字货币的东西。这个东西需要使用“密码学货币”。这个概念的核心, 依赖于三类算法。
哈希函数, 这种工具能够处理长度任意的数据内容, 并将这些内容转换成一个固定的长度为 256 位的摘要信息, 它在区块链技术的各个部分都有应用机会, 比如用来进行区块之间的关联操作, 还能够在默克尔树的结构里起到验证正确性的作用。
非对称加密/数字签名(像那个 secp256k1 椭圆曲线), 公钥这种东西是可以向大家公开, 私钥呢是没办法反过来推出来的, 这么做是为了确保只有资产的实际持有者才有资格去给转账行为进行签名确认。
默克尔树(Merkle Tree), 它能把交易进行批量哈希, 从而组成一棵二叉树。在这种情况下, 单个节点只需要传输128位的根哈希值。这样做的效果是可以用来验证某笔特定交易是否确实包含在当前记录里。

根据公开资料整理, 可以知道比特币的创世区块, 那个生成在二零〇九年一月三日里面的区块, 已经把上面的所有结构都内置进去了。从那个时候开始以后, 各个公链基本都是用这个框架, 或者是在这个框架的基础上进行的升级操作。
二、三种核心算法的参数与适用边界
| 算法 | 典型参数 | 适用场景 | 已知限制 |
|---|---|---|---|
| SHA-256 | 输出 256 bit,固定迭代 64 轮 | 区块哈希、地址生成 | 抗碰撞能力依赖 2⁵⁰ 复杂度,量子计算机(Grover 算法)可将其降至 2²⁵⁰ |
| secp256k1 签名 | 曲线阶 n ≈ 2²⁵⁶,签名 64 字节 | 私钥→公钥、交易签名 | 确定性签名(RFC 6979)若实现不当(如 nonce 复用)可反推私钥 |
| Keccak-256 | 输出 256 bit,absorbing 容量 1088 bit | 以太坊地址、状态哈希 | 与 SHA-3 同族但参数填充不同,跨链时需确认版本 |
这里有一个非常容易出错的要点, 就是好多钱包会把表示“地址”的那二十个字节和表示“公钥”的三十三个字搞混起来, 以为它们是一回事儿, 如果这样直接弄混淆了的话, 就会导致在跨协议的转账过程中出现失败的情况。
对于以太坊地址是怎么来的, 它其实是由对公钥使用 Keccak-256这种算法进行计算之后, 再截取后面产生的那二十个字节而生成出来的, 所以这就足以说明, “地址”和“公钥”这两个东西并不是同一种数据。
三、什么情况下密码学"不够用"
密码学所能够保证的, 主要是计算上面存在不可行的情况, 而不是在数学层面绝对的没有可能。目前这个安全的边界状况。
在经典计算机那里, 要破解 secp256k1 , 大概需要 2²⁵⁶ 次运算, 这在物理上来讲是完全没法做到的。就以现在的算力作为基础的话, 它的能耗是超过全人类在几千年里面的用电的。
但是一旦大规模容错量子计算机被制造出来, 也就是大概有 2000 个以上的逻辑量子比特的样子, Shor 算法就可以在多项式时间内分解椭圆曲线离散对数了。在这种情况下, 所有基于 256 位曲线的签名都将失效。
根据 NIST 在 2024 年发布的那个后量子签名标准,里面的内容包含了编号为 FIPS 204 的 ML-KEM 和编号为 FIPS 205 的 SLH-DSA, 从这个方面来说, 整个迁移的过程估计需要用到五到十年的样子, 目前各个公链都还没有搞定对共识层进行的升级这项工作, 所以这就构成了眼下最让人担心的现实风险。
FAQ
问:我能不能用更短的 128 位哈希来省存储?
答: 不行。因为二百五十六位是抵抗碰撞安全问题的那个最低限度实用门槛, 这里边提到了生日攻击需要计算二的零一百二十八次方那么多次。
在一百二十八位的情况下呢, 在量子环境当中已经快到安全下限那个地方去了。然后是公网链上这个共识已经固定死了是用二百五十六位参数这一套。如果单方面想要去修改参数就必须进行分叉操作。
问:私钥泄露后还有没有补救措施?
答: 在密码学方面是没有补救办法的。唯一能够采取的操作就是把资产立即转移到新的地址, 这个新的地址对应着全新的密钥对。旧地址上的余额只要完成了转移就会变得安全。所以助记词必须放在离线的地方进行存储。任何选择在线备份助记词的方案都会导致密码学保护失效。
问:以太坊和比特币的密码学差异大吗?
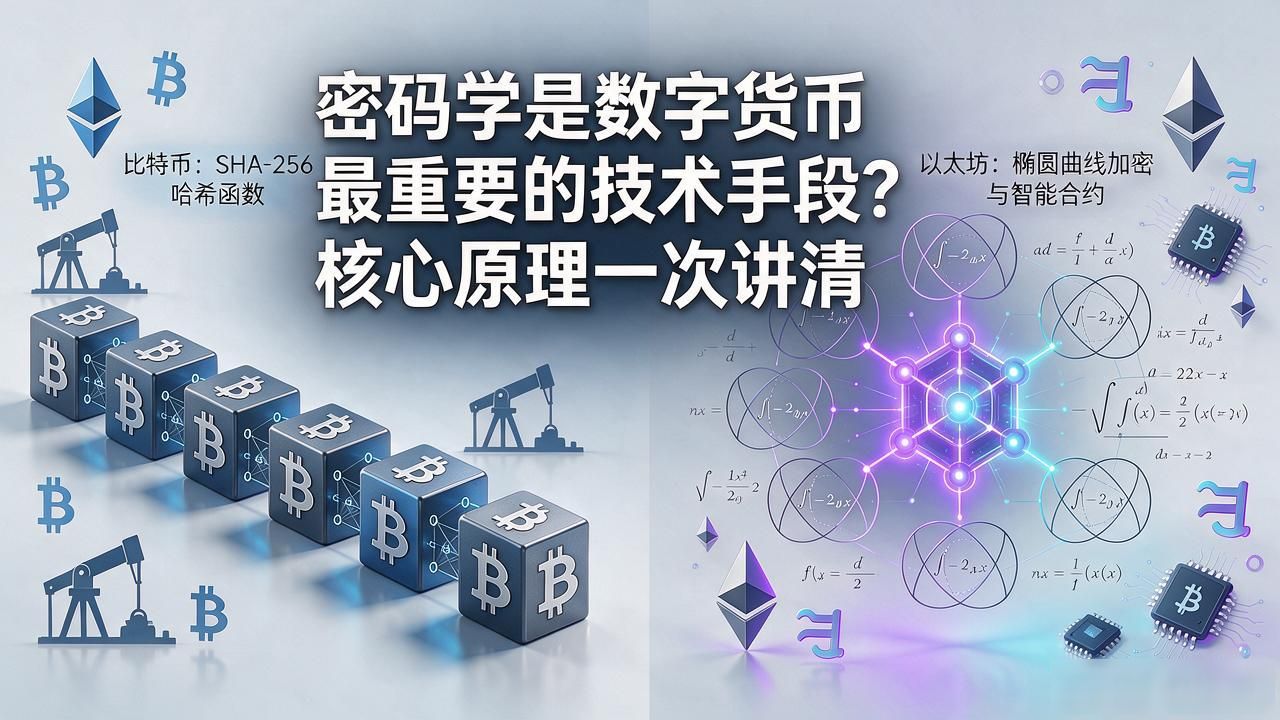
答: 核心的椭圆曲线都是一样的, 都采用的是secp256k1, 但是哈希算法不一样, 一个是SHA-256, 另一个是Keccak-256, 并且以太坊还额外地依赖默克尔-帕特里夏树(MPT)来完成状态证明。这些参数并不能通用, 所以当使用跨链桥的时候, 需要做哈希适配这个操作。
参考资料
1. Nakamoto, S. Bitcoin: A Peer-to-Peer Electronic Cash System, 2008. https://bitcoin.org/bitcoin.pdf
2. 美国国家标准与技术研究院。强标签数字签名标准加粗结束, 这个标准的编号是186到5版本, 由NIST在2023年发布。https://nvlpubs.nist.gov/nistpubs/FIPS/NIST.FIPS.186-5.pdf
3. Buterin, V.和一些人一起编写的Ethereum黄皮书, 版本是1.5。https://ethereum.github.io/yellowpaper/paper.pdf
这篇文字主要是为了讲解技术背后的原理解释, 它本身并不能被当作是针对投资方面的建议、法律方面的建议或者安全防范方面的建议来使用, 算法里面所涉及的具体参数, 需要大家去以目前各大公链所当前正在运行的主网版本中的实际情况为准, 因为这些参数在经历了后续的升级操作和分叉之后是很有可能发生变化的, 如果阅读的时候发现内容里出现了错误之处, 请一定要回过头去对照着上述提到的原始文档进行逐一的核验和检查。


